Retalho · SaaS
Um sistema de ponto de venda que reúne vendas, inventário e talões no terminal, no tablet e no telemóvel.
Captura de ecrã, 1908 × 944
Apps, APIs, código, cloud e smart contracts auditados. Cada resultado priorizado, corrigido a pedido e verificado.
Seis auditorias, cada uma segundo a norma escrita para ela, ou todas juntas numa auditoria completa.
Auditoria de apps web e APIs
Início de sessão, sessões, controlo de acesso, validação de entradas e as regras de cada endpoint da API.
Auditoria de apps móveis
Como a app guarda dados e chaves, fala com o backend e trata as ligações, em iOS e Android.
Revisão de código-fonte
O código lido linha a linha e com análise estática, à procura das fraquezas por trás da maioria das violações.
Auditoria de cloud e infraestrutura
Contas, armazenamento, redes e segredos, verificados com as bases de endurecimento da sua cloud.
Auditoria de apps de IA e LLM
Injeção de prompts, dados que escapam através do modelo e o que as suas ferramentas podem fazer.
Auditoria de smart contracts
Contratos em Solidity revistos quanto a reentrância, controlo de acesso e a lógica que movimenta fundos.
Cinco passos, até cada correção fechada. O que cada um demora depende do âmbito; o orçamento fixa as datas.
Que auditorias, com que norma, com o código congelado num commit e o NDA assinado.
Acesso aos repositórios, ambientes e documentação, e o modelo de ameaças antes de testar.
Primeiro scanners e análise estática, depois o código e a aplicação revistos manualmente.
Cada achado priorizado por gravidade, com o caminho para o explorar e a correção.
Corrigimos o que encontrámos, testamos de novo as correções e atualizamos o relatório.
Desenvolvimento de software à medida para cada setor: web, móvel e IA, construído e auditado em segurança pela mesma equipa.
Também desenvolvemos software para seguros (insurtech), administração pública (govtech), energia e media. Se o seu setor não estiver na lista, também podemos desenvolver software para ele.
Um estúdio que audita o seu software, corrige o que encontra e prova que as correções funcionam.
Os engenheiros que documentaram o resultado fazem a correção, sem perder nada ao passá-lo a outra equipa.
Cada correção é verificada face ao seu resultado e fechada no relatório, ou marcada como em aberto.
OWASP ASVS para apps web, MASVS para mobile, CIS Benchmarks para a cloud: cada resultado nomeia a regra que quebra.
Os nossos próprios produtos são construídos e auditados com o nível que vendemos.
Âmbito, preço e datas por escrito após uma primeira chamada, antes de qualquer trabalho.
Assina-se um NDA antes de qualquer acesso, e o relatório e as suas evidências pertencem-lhe.
Os scanners e analisadores com que começa cada auditoria, antes da revisão manual que encontra o que eles não veem.
Três produtos próprios, desenvolvidos e auditados com o mesmo padrão do trabalho que fazemos para clientes.
Retalho · SaaS
Um sistema de ponto de venda que reúne vendas, inventário e talões no terminal, no tablet e no telemóvel.
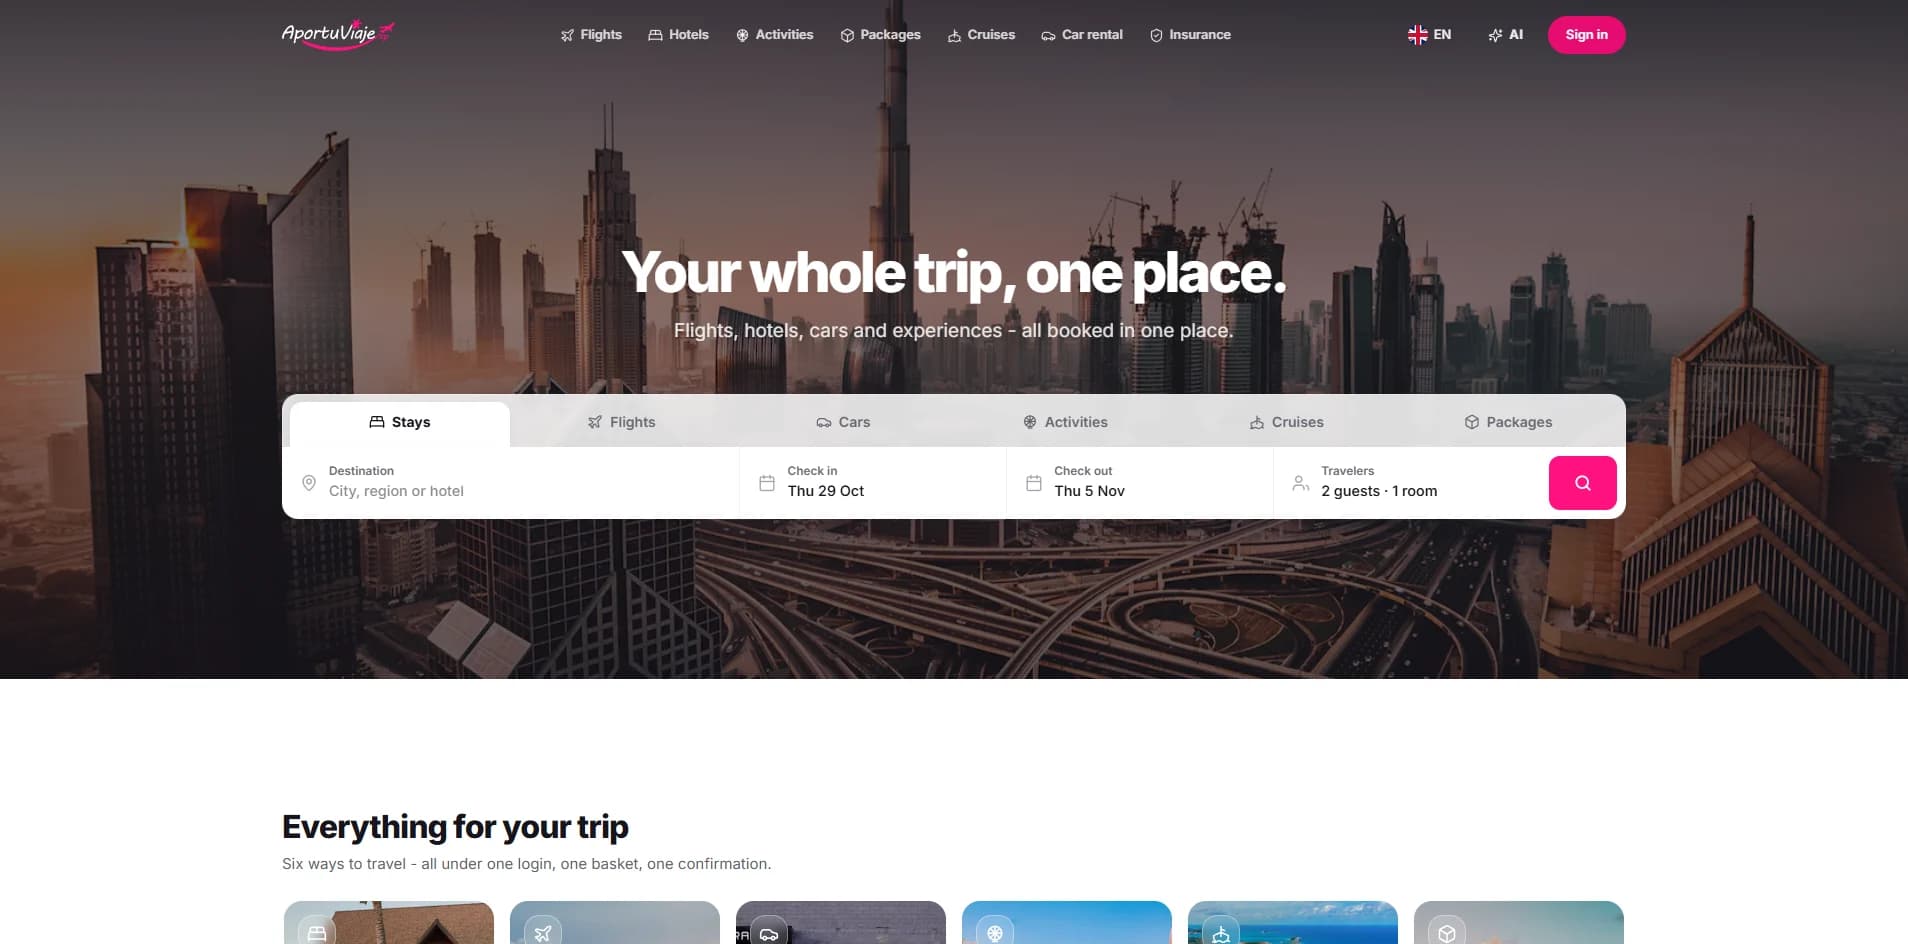
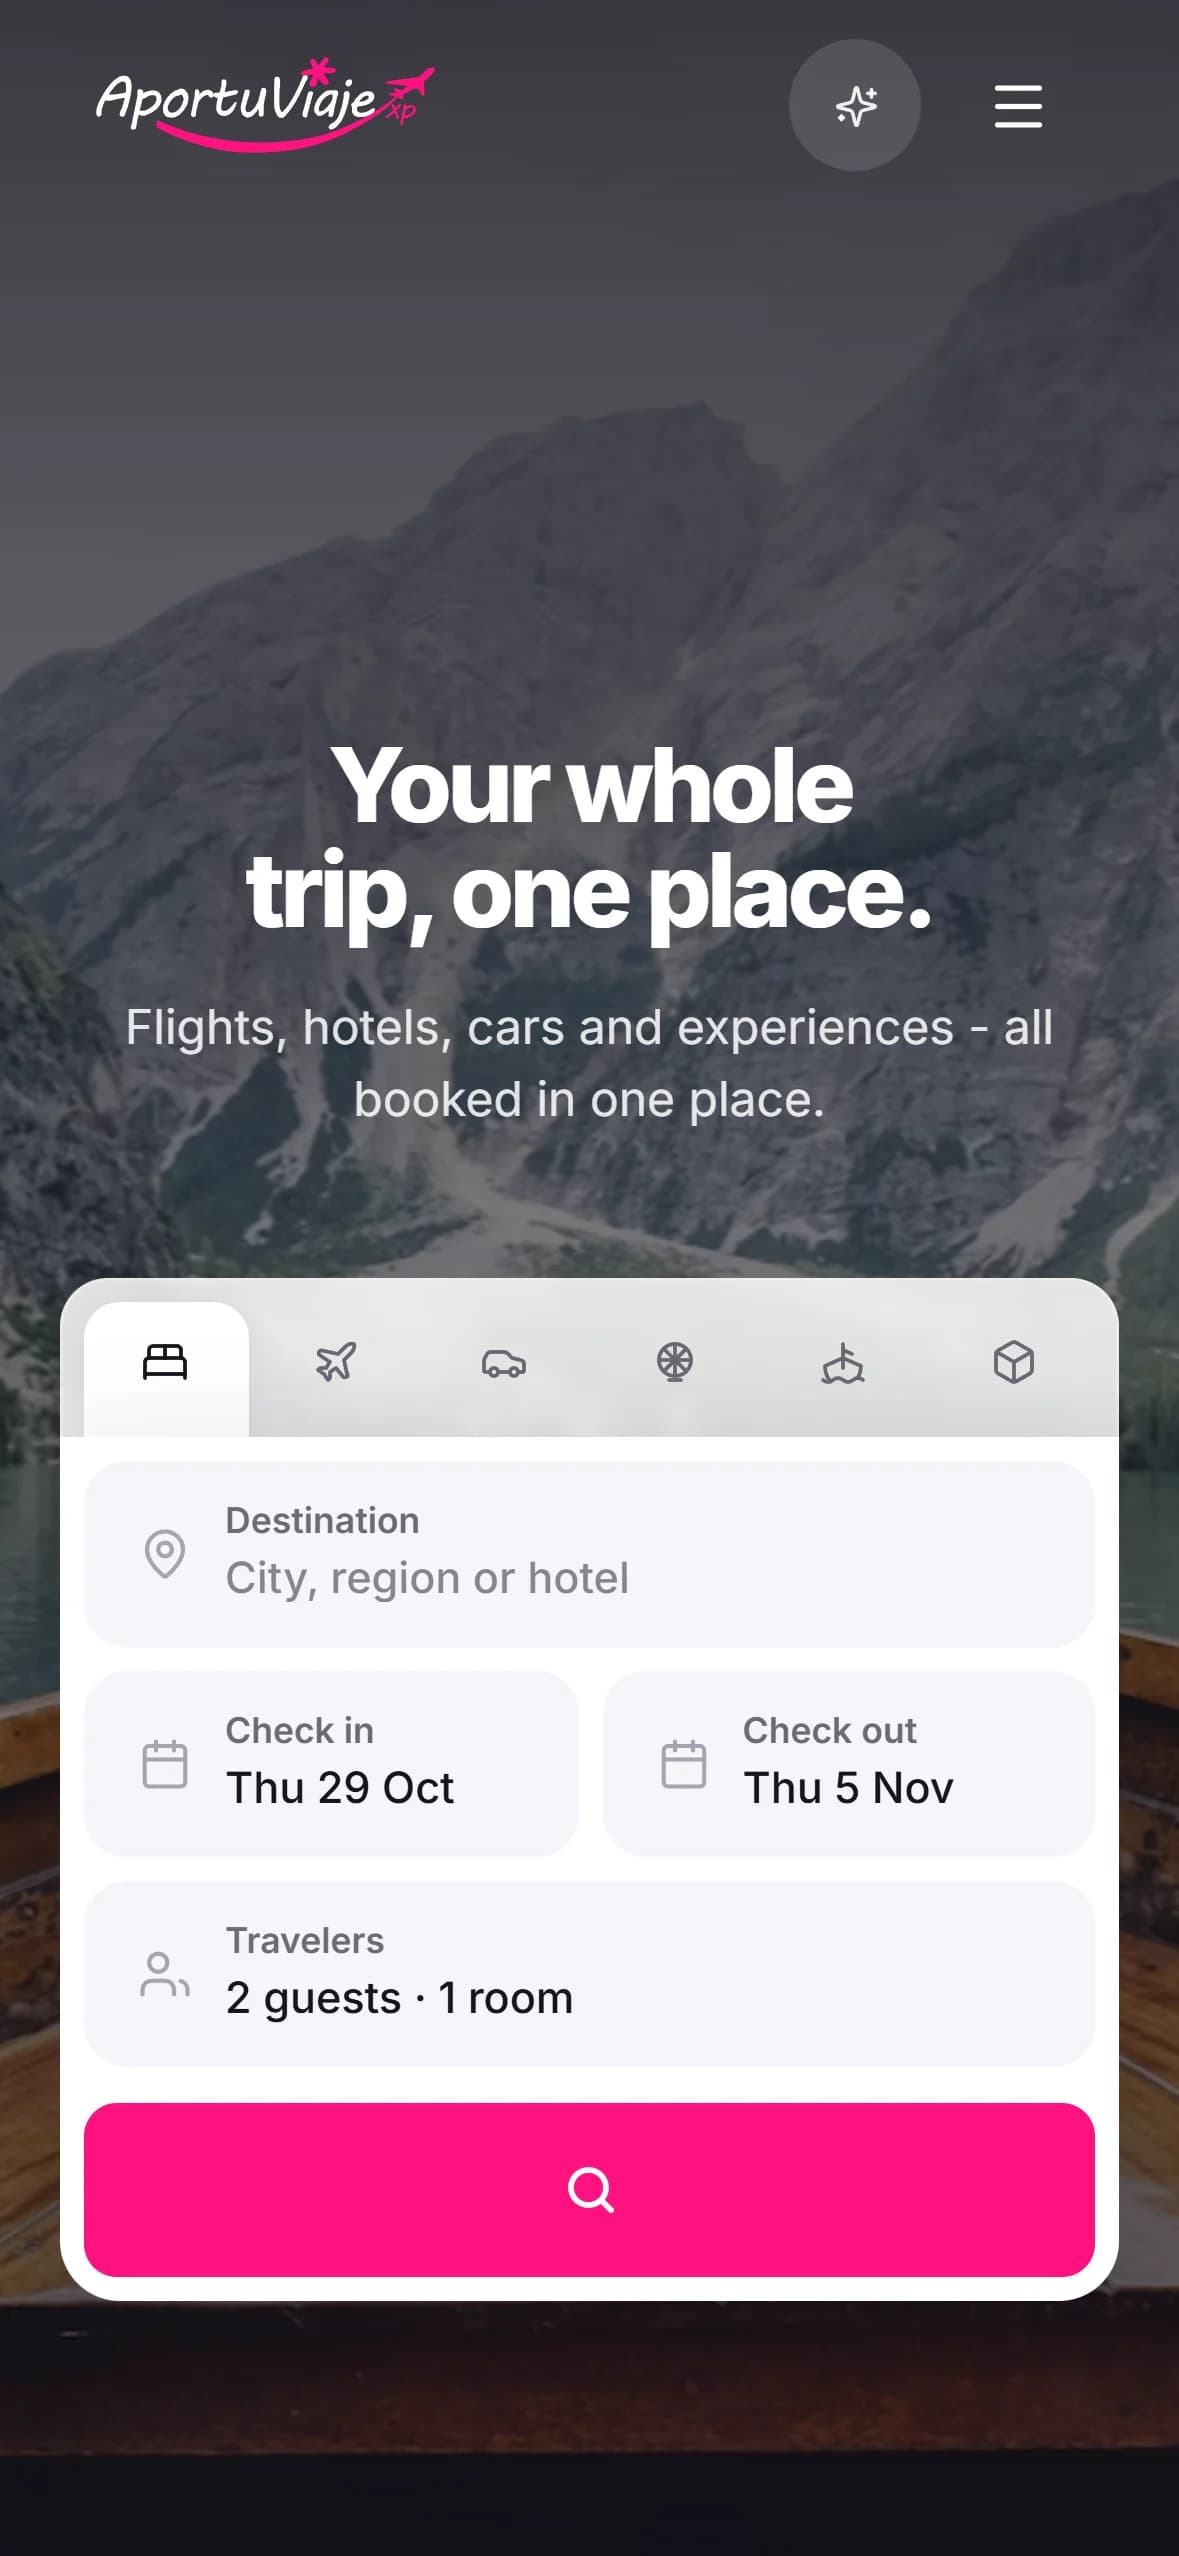
Viagens
Uma app de reservas de viagem cujo assistente de IA encontra voos, hotéis e ideias de viagem, até à reserva confirmada.
IA
Um assistente de IA para apoio ao cliente e vendas, que responde a dúvidas e orienta os compradores.
As que as equipas fazem antes de encomendar uma, respondidas sem rodeios.
Depende do que entra no âmbito: uma API, um produto inteiro, uma conta cloud. Depois de uma primeira chamada recebe um orçamento por escrito com o âmbito, o preço e as datas, antes de qualquer trabalho começar.
Depende do âmbito: uma API demora menos do que uma auditoria completa das apps, do código e da cloud em conjunto. O orçamento fixa as datas antes de começar.
Um relatório: um resumo do que foi encontrado por gravidade e depois cada resultado priorizado, com a evidência para o reproduzir, a norma que viola e a correção. É seu.
Se quiser. A equipa que auditou o código corrige os resultados que escolher, depois verifica cada um de novo e fecha-o no relatório.
Sim. A verificação confirma cada correção face ao resultado original e fecha-o no relatório, ou diz-lhe o que continua em aberto.
Antes do lançamento, depois de uma mudança importante, quando o código muda de mãos e pelo menos uma vez por ano em tudo o que guarde dados pessoais ou de pagamento.
Uma auditoria lê o código, a configuração e o desenho segundo uma norma; um teste de intrusão ataca o sistema em funcionamento como faria um atacante. Muitas equipas precisam dos dois, e fazemos os dois.
Acesso de leitura ao repositório, um ambiente de staging, uma função só de leitura na conta cloud quando entra no âmbito e alguém que responda a perguntas. Antes de tudo assina-se um NDA.
Não. A auditoria trabalha sobre o código, em staging e com acesso só de leitura. Tudo o que tenha de tocar a produção é combinado consigo antes.
Sim. O código escrito com assistentes de IA tem a mesma revisão que qualquer outro, e as funções de IA são auditadas quanto a injeção de prompts, fugas de dados e o que as suas ferramentas podem fazer, segundo o Top 10 da OWASP para aplicações LLM.