Retail · SaaS
Un sistema de punto de venta que reúne ventas, inventario y tickets en el terminal, la tableta y el móvil.
Captura de pantalla, 1908 × 944
Apps, APIs, redes y cloud atacadas como lo haría un atacante real. Cada hallazgo demostrado, corregido y verificado.
Seis pruebas en cada capa de tu producto, desde las personas que lo usan hasta la red en la que funciona.
Phishing y pretexting contra el personal que elijas, con reglas acordadas por escrito.
Hallazgos habituales
Contraseñas escritas en un inicio de sesión falso, avisos de MFA aprobados, datos cambiados por teléfono.
Inicio de sesión, sesiones, reglas de acceso y cada endpoint, atacados desde fuera y como usuario con sesión.
Hallazgos habituales
Datos de otros usuarios cambiando un id, inyección, inicio de sesión roto, secretos en las respuestas.
La app de iOS y Android, los datos que guarda en el teléfono y la API que hay detrás.
Hallazgos habituales
Tokens guardados en texto plano, claves en el paquete de la app, una API que confía en la app.
Los prompts del modelo, los datos a los que llega y las herramientas que puede usar.
Hallazgos habituales
Inyección de prompts, datos que se filtran en las respuestas, herramientas usadas para un atacante.
Seguridad de la IAIdentidades, almacenamiento y servicios expuestos en AWS, Azure o Google Cloud.
Hallazgos habituales
Almacenamiento público, roles con más acceso del necesario, secretos en la configuración.
Hosts y servicios expuestos a internet y, después, la red interna desde un punto de apoyo dentro.
Hallazgos habituales
Puertos de administración abiertos, servicios desactualizados, redes planas donde un punto de apoyo lo alcanza todo.
Cuánto sabe quien prueba antes de empezar: desde nada, como un atacante externo, hasta el propio código.
Se prueba desde fuera, sin saber nada.
Se prueba desde dentro de una cuenta, sabiendo algo.
Se prueba con el código en la mano, sabiéndolo todo.
Cinco pasos, de las reglas de la prueba a cada corrección verificada. Lo que dura cada uno depende del alcance; el presupuesto fija las fechas.
Objetivos, caja negra, gris o blanca, la ventana de pruebas y las cuentas, acordados por escrito.
La superficie de ataque mapeada: cada endpoint, rol y servicio expuesto, escaneados primero.
Hallazgos explotados a mano y encadenados, para que cada uno muestre su impacto real.
Cada hallazgo con su gravedad, su prueba y su corrección, repasados con tu equipo.
Las correcciones probadas de nuevo, con un informe actualizado y una carta de certificación.
Tres cosas al final de una prueba, cada una por escrito y cada una tuya.
Cada hallazgo con su gravedad, la prueba de que se puede explotar y cómo corregirlo, y un resumen para quien decide.
El equipo que encontró los fallos corrige los que elijas y después verifica cada corrección y la cierra en el informe.
Una carta que dice qué se probó y cuándo, para los clientes, socios o auditores que la pidan.
Desarrollo de software a medida para cada sector: web, móvil e IA, construido y auditado en seguridad por un mismo equipo.
También desarrollamos software para seguros (insurtech), administración pública (govtech), energía y medios. Si tu sector no aparece, también podemos desarrollar software para él.
Un estudio que ataca tu software, demuestra lo que encuentra, lo corrige y prueba que las correcciones aguantan.
Los escáneres despejan el terreno; después cada debilidad se explota a mano, y el informe muestra los pasos que lo lograron.
Los ingenieros que encontraron el fallo lo corrigen si quieres, sin perder nada al pasar el informe a otro equipo.
Cada corrección se ataca otra vez como se explotó el fallo, y se cierra en el informe o se marca como abierta.
Una carta de atestación dice qué se probó y cuándo, para enseñarla sin compartir el informe.
Alcance, reglas de intervención, precio y fechas por escrito tras una primera llamada, antes de empezar ninguna prueba.
Se firma antes de ver una cuenta, un documento o una línea de código, y el informe y sus evidencias son tuyos.
Las herramientas que usa una prueba al entrar, antes del trabajo manual que encuentra lo que ellas no ven.
Tres productos propios, construidos y probados con el mismo estándar que el trabajo que hacemos para clientes.
Retail · SaaS
Un sistema de punto de venta que reúne ventas, inventario y tickets en el terminal, la tableta y el móvil.
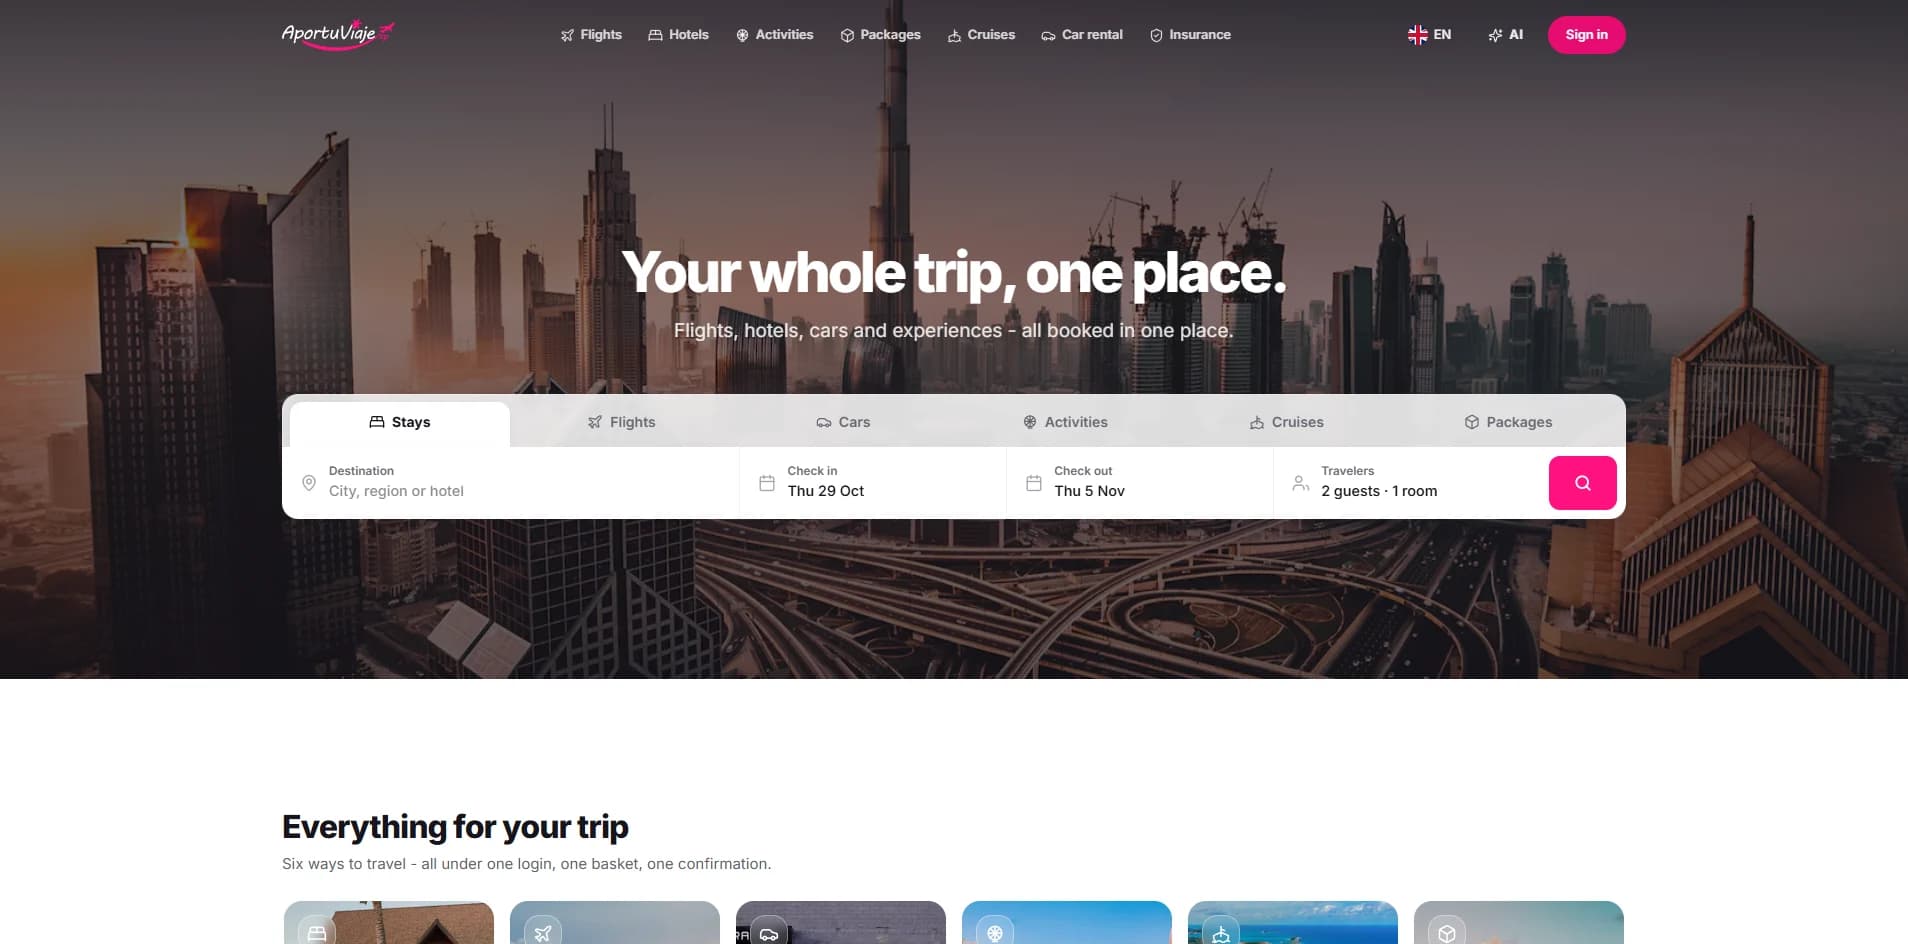
Viajes
Una app de reservas de viaje cuyo asistente de IA encuentra vuelos, hoteles e ideas de viaje, hasta la reserva confirmada.
IA
Un asistente de IA para atención al cliente y ventas, que resuelve dudas y guía a los compradores.
Las que los equipos hacen antes de encargar uno, respondidas sin rodeos.
Depende de lo que entre en el alcance: una app web, una app móvil y su API, una red, una cuenta cloud. Tras una primera llamada recibes un presupuesto por escrito con el alcance, el precio y las fechas, antes de empezar ninguna prueba.
Depende del alcance: una API lleva menos tiempo que una app, su API y el cloud que hay detrás. El presupuesto fija las fechas, y la ventana de pruebas se acuerda antes de empezar.
La caja negra empieza donde lo haría un atacante externo, sin conocimiento interno. La gris empieza con una cuenta de usuario y algo de documentación, como un cliente con sesión iniciada. La blanca añade el código y la arquitectura, para la cobertura más profunda.
Una auditoría de seguridad lee el código, la configuración y el diseño frente a un estándar; un pentest ataca el sistema en marcha como lo haría un atacante. Muchos equipos necesitan ambos, y hacemos ambos.
Las pruebas se hacen en staging cuando existe, en una ventana acordada contigo y con reglas de intervención por escrito. Todo lo que pueda tocar producción se acuerda antes, y nada destructivo se ejecuta sin tu aprobación.
Autorización por escrito y el alcance, un contacto durante la ventana de pruebas y, en caja gris o blanca, las cuentas, la documentación o el código que use la prueba. Antes de todo se firma un NDA.
Un informe: cada hallazgo con su gravedad, la prueba de que se puede explotar y cómo corregirlo, y un resumen para quien toma las decisiones. Es tuyo.
Sí. Una nueva verificación comprueba cada corrección frente a su hallazgo y la cierra en el informe, o te dice qué sigue abierto. Si quieres, el equipo que encontró los fallos los corrige antes.
Sí. Tras la prueba puedes tener una carta de atestación que dice qué se probó y cuándo, para clientes, socios o auditores que la pidan.
Sí. Las atacamos como podría hacerlo un usuario —inyección de prompts, datos que se filtran a través del modelo, herramientas a las que se le puede engañar para llamar— junto con la app en la que están.