Retail · SaaS
Un sistema de punto de venta que reúne ventas, inventario y tickets en el terminal, la tableta y el móvil.
Captura de pantalla, 1908 × 944
Apps, APIs, código, cloud y smart contracts auditados. Cada hallazgo priorizado, corregido a petición y verificado.
Seis auditorías, cada una según el estándar escrito para ella, o todas juntas en una auditoría completa.
Auditoría de apps web y APIs
Inicio de sesión, sesiones, control de acceso, validación de entradas y las reglas de cada endpoint de la API.
Auditoría de apps móviles
Cómo guarda la app los datos y las claves, cómo habla con su backend y cómo gestiona los enlaces, en iOS y Android.
Revisión de código fuente
El código leído línea a línea y con análisis estático, en busca de las debilidades detrás de la mayoría de brechas.
Auditoría de cloud e infraestructura
Cuentas, almacenamiento, redes y secretos, comprobados con las guías de bastionado de tu cloud.
Auditoría de apps de IA y LLM
Inyección de prompts, datos que se filtran a través del modelo y lo que pueden hacer sus herramientas.
Auditoría de smart contracts
Contratos en Solidity revisados en busca de reentrada, fallos de control de acceso y la lógica que mueve fondos.
Cinco pasos, hasta cerrar cada corrección. Lo que dura cada uno depende del alcance; el presupuesto fija las fechas.
Qué auditorías, con qué estándar, con el código congelado en un commit y el NDA firmado.
Acceso a los repositorios, entornos y documentación, y el modelo de amenazas antes de probar.
Primero escáneres y análisis estático, después el código y la aplicación revisados a mano.
Cada hallazgo priorizado por gravedad, con el camino para explotarlo y la corrección.
Corregimos lo que encontramos, volvemos a probar las correcciones y actualizamos el informe.
Desarrollo de software a medida para cada sector: web, móvil e IA, construido y auditado en seguridad por un mismo equipo.
También desarrollamos software para seguros (insurtech), administración pública (govtech), energía y medios. Si tu sector no aparece, también podemos desarrollar software para él.
Un estudio que audita tu software, corrige lo que encuentra y demuestra que las correcciones funcionan.
Los ingenieros que documentaron el hallazgo hacen la corrección, sin perder nada al pasarlo a otro equipo.
Cada corrección se comprueba frente a su hallazgo y se cierra en el informe, o se marca como abierta.
OWASP ASVS para apps web, MASVS para móviles, CIS Benchmarks para el cloud: cada hallazgo nombra la regla que incumple.
Nuestros propios productos se construyen y auditan con el nivel que vendemos.
Alcance, precio y fechas por escrito tras una primera llamada, antes de empezar ningún trabajo.
Se firma un NDA antes de cualquier acceso, y el informe y sus evidencias te pertenecen.
Los escáneres y analizadores con los que empieza cada auditoría, antes de la revisión manual que encuentra lo que ellos no ven.
Tres productos propios, construidos y auditados con el mismo estándar que el trabajo que hacemos para clientes.
Retail · SaaS
Un sistema de punto de venta que reúne ventas, inventario y tickets en el terminal, la tableta y el móvil.
Viajes
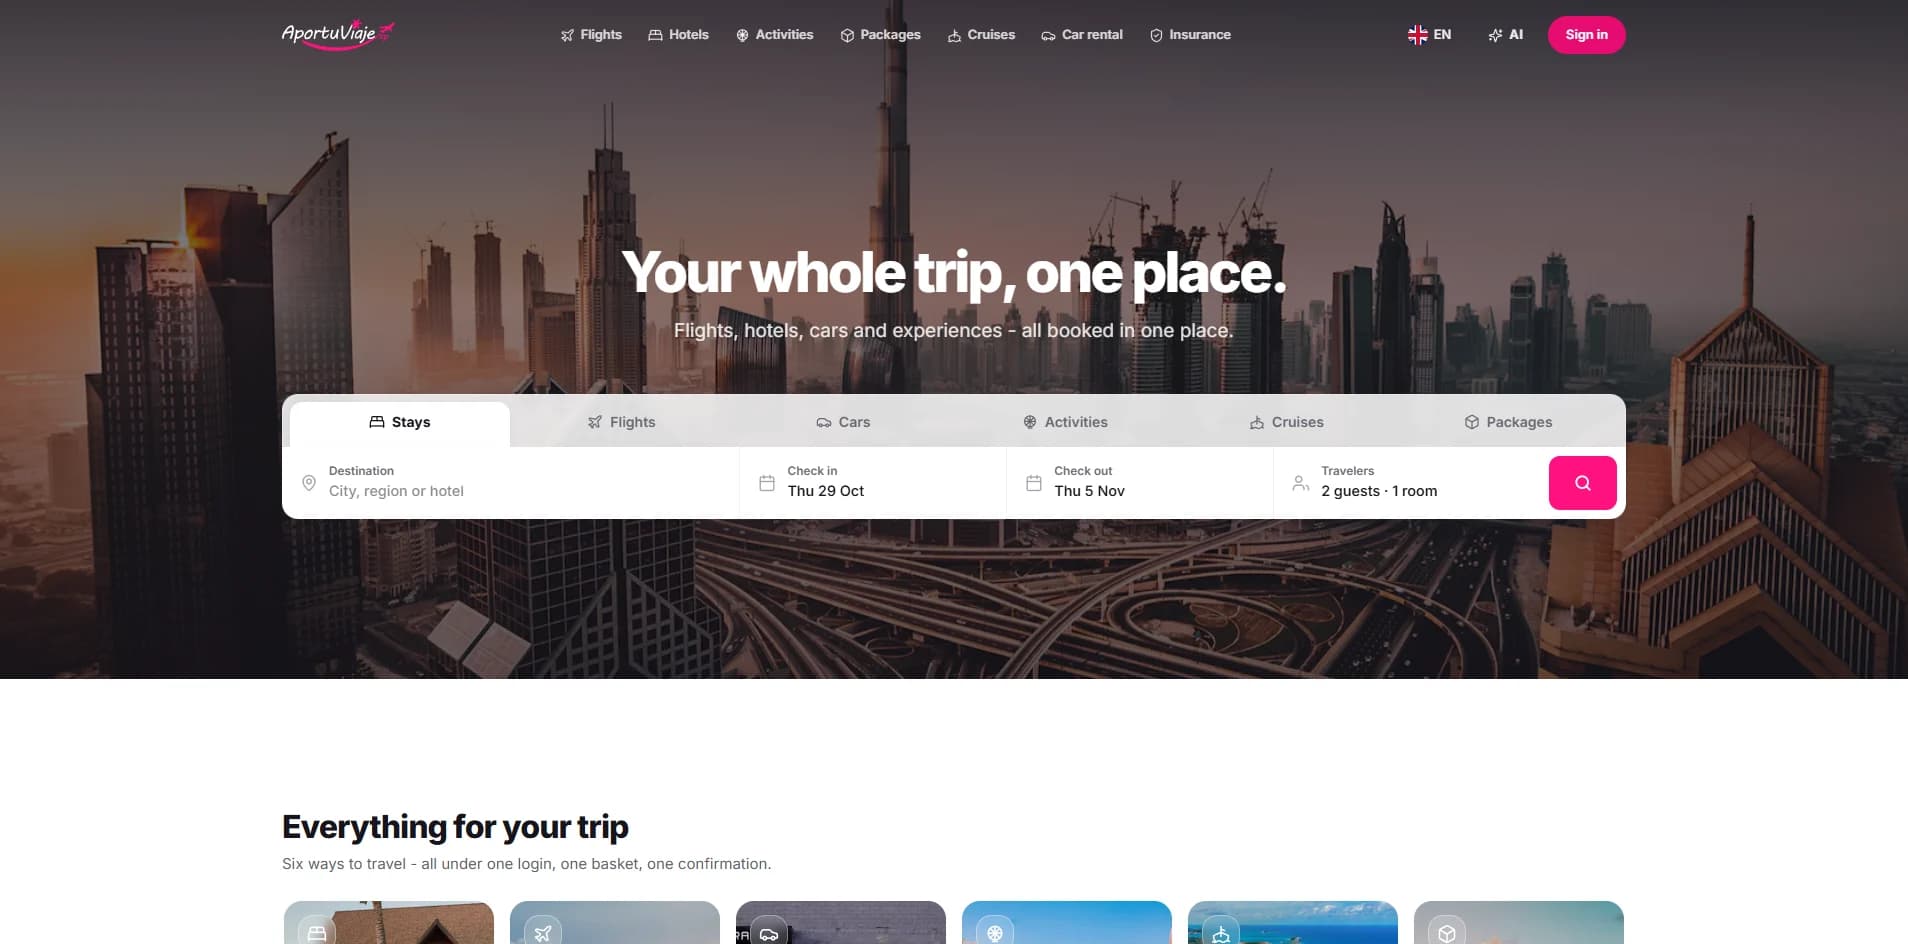
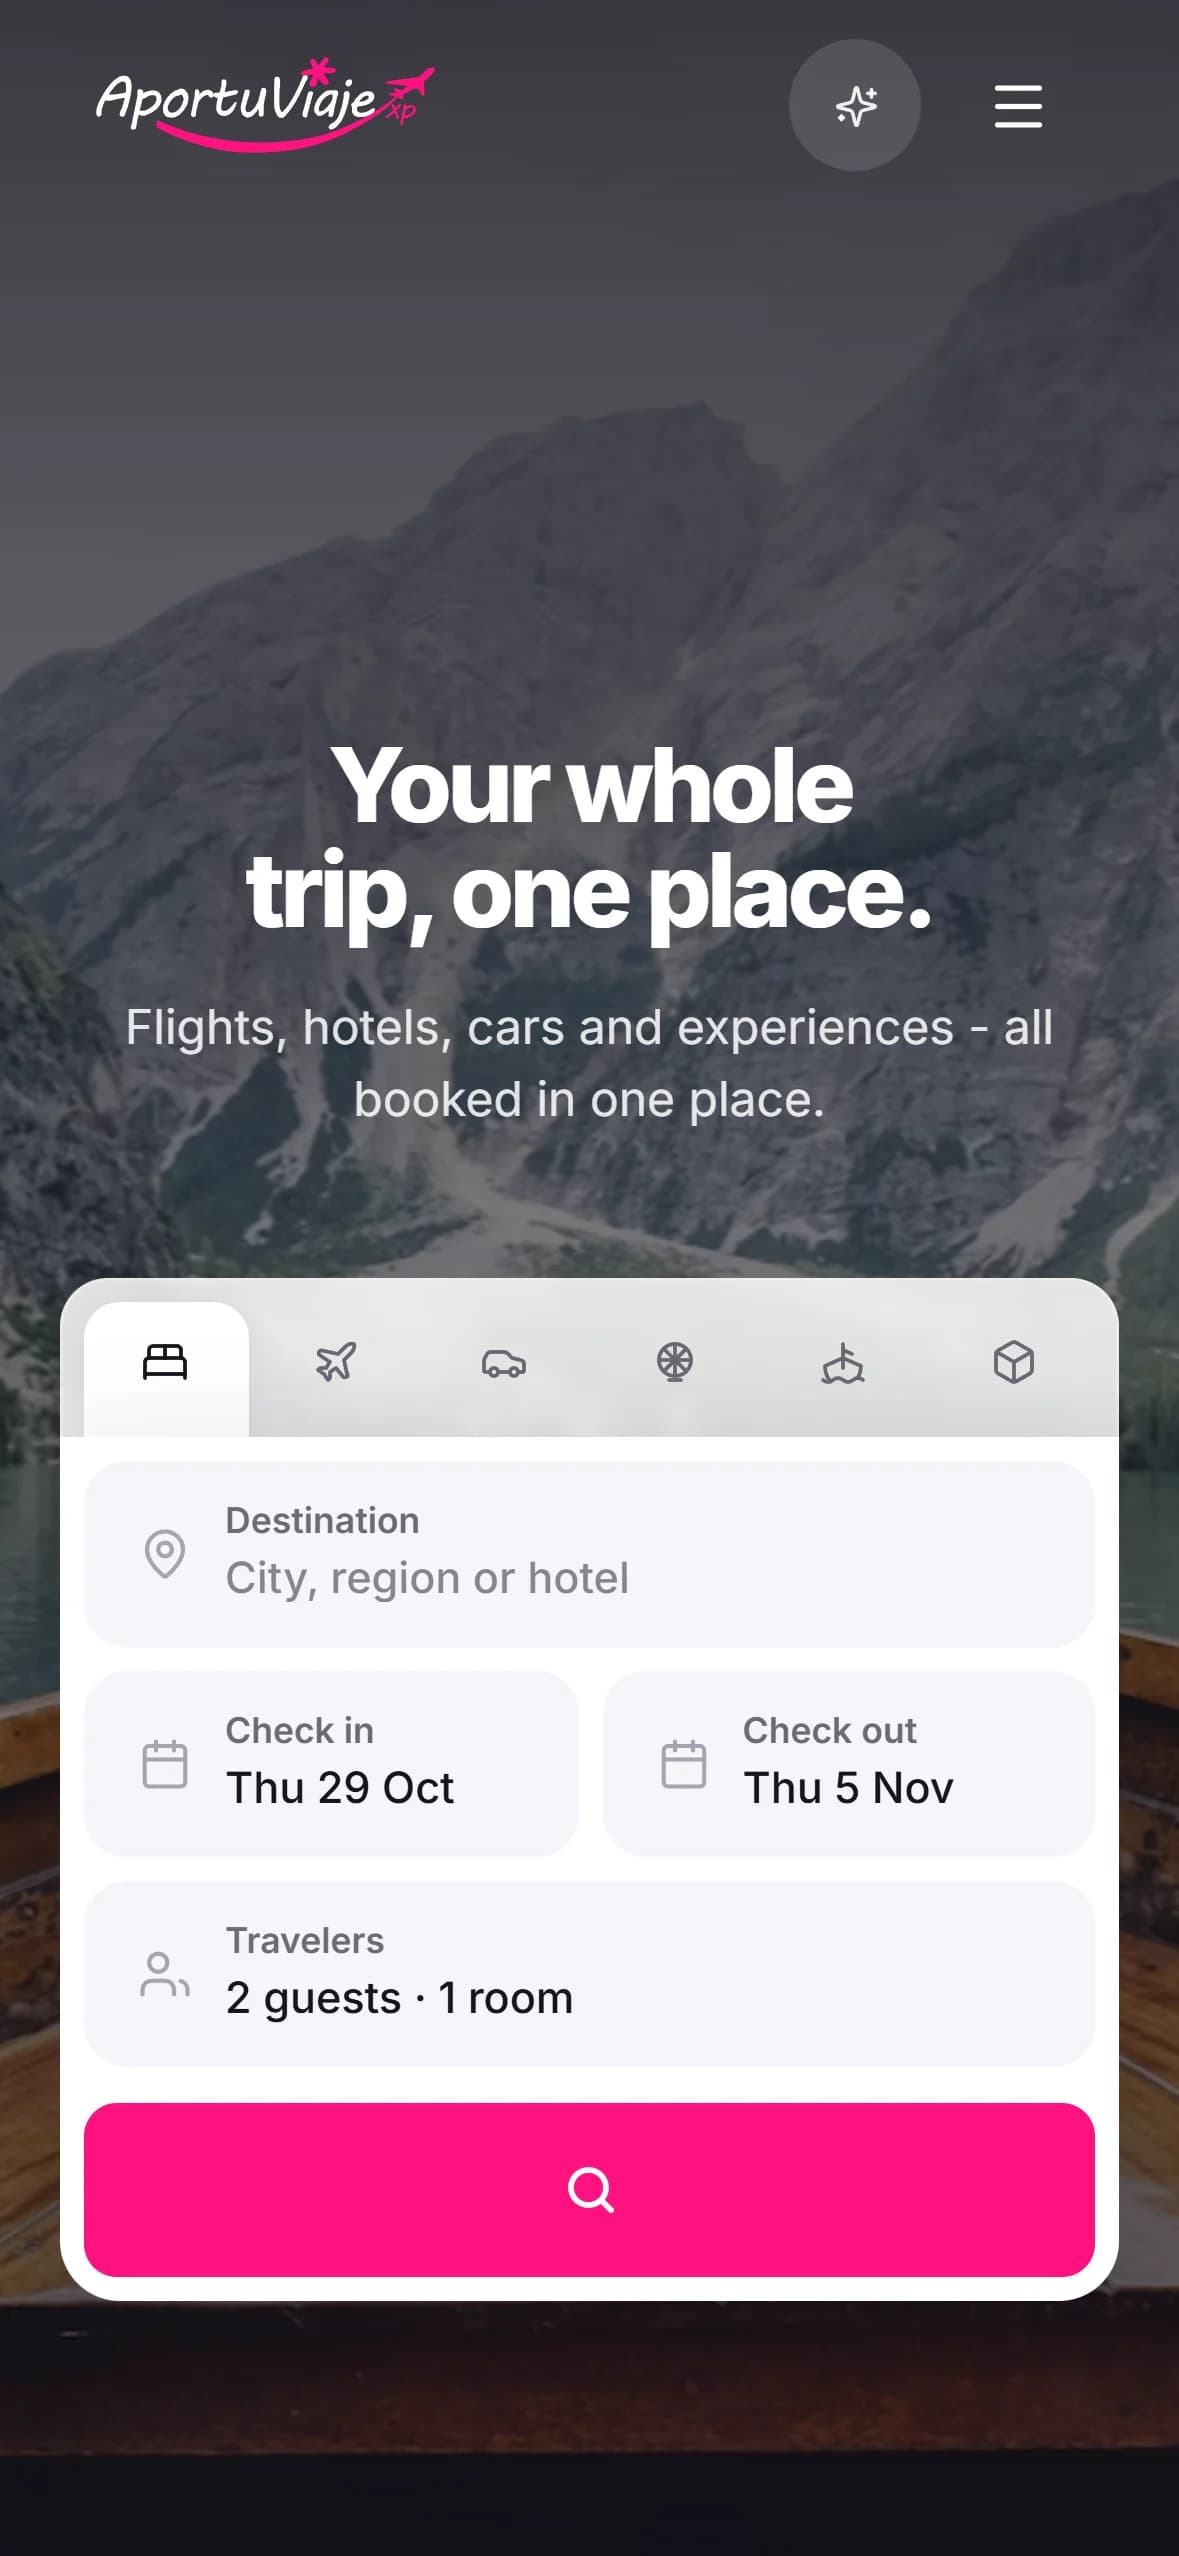
Una app de reservas de viaje cuyo asistente de IA encuentra vuelos, hoteles e ideas de viaje, hasta la reserva confirmada.
IA
Un asistente de IA para atención al cliente y ventas, que resuelve dudas y guía a los compradores.
Las que los equipos hacen antes de encargar una, respondidas sin rodeos.
Depende de lo que entre en el alcance: una API, un producto entero, una cuenta cloud. Tras una primera llamada recibes un presupuesto por escrito con el alcance, el precio y las fechas, antes de empezar ningún trabajo.
Depende del alcance: una API lleva menos tiempo que una auditoría completa de las apps, el código y el cloud juntos. El presupuesto fija las fechas antes de empezar.
Un informe: un resumen de lo encontrado por gravedad y después cada hallazgo priorizado, con la evidencia para reproducirlo, el estándar que incumple y la corrección. Es tuyo.
Si quieres. El equipo que auditó el código corrige los hallazgos que elijas, después verifica cada uno de nuevo y lo cierra en el informe.
Sí. La verificación comprueba cada corrección contra el hallazgo original y lo cierra en el informe, o te dice lo que sigue abierto.
Antes del lanzamiento, tras un cambio importante, cuando el código cambia de manos y al menos una vez al año en todo lo que guarde datos personales o de pago.
Una auditoría lee el código, la configuración y el diseño según un estándar; un test de penetración ataca el sistema en marcha como lo haría un atacante. Muchos equipos necesitan los dos, y hacemos los dos.
Acceso de lectura al repositorio, un entorno de staging, un rol de solo lectura en la cuenta cloud si entra en el alcance y alguien que responda preguntas. Antes de todo se firma un NDA.
No. La auditoría trabaja sobre el código, en staging y con acceso de solo lectura. Todo lo que tenga que tocar producción se acuerda contigo antes.
Sí. El código escrito con asistentes de IA recibe la misma revisión que cualquier otro, y las funciones de IA se auditan frente a inyección de prompts, fugas de datos y lo que pueden hacer sus herramientas, según el Top 10 de OWASP para aplicaciones LLM.